
Notice
"위협 탐지, 62시간에서 9시간으로"… 엔큐리티, CONCERT 워크샵서 차세대 SOC 전략 발표
숨겨진 자산부터 위협 추적까지, 센시스 기반 SOC 전략
- 공격자 관점의 인프라 추적 및 외부 공격표면 관리(ASM) 기술 발표
- 자산 식별 엔진 고도화… 숨겨진 자회사·계열사 섀도우 IT까지 완벽 식별
- 파편화된 외부 데이터 통합으로 오탐 줄이고 침해사고 분석 속도 극대화
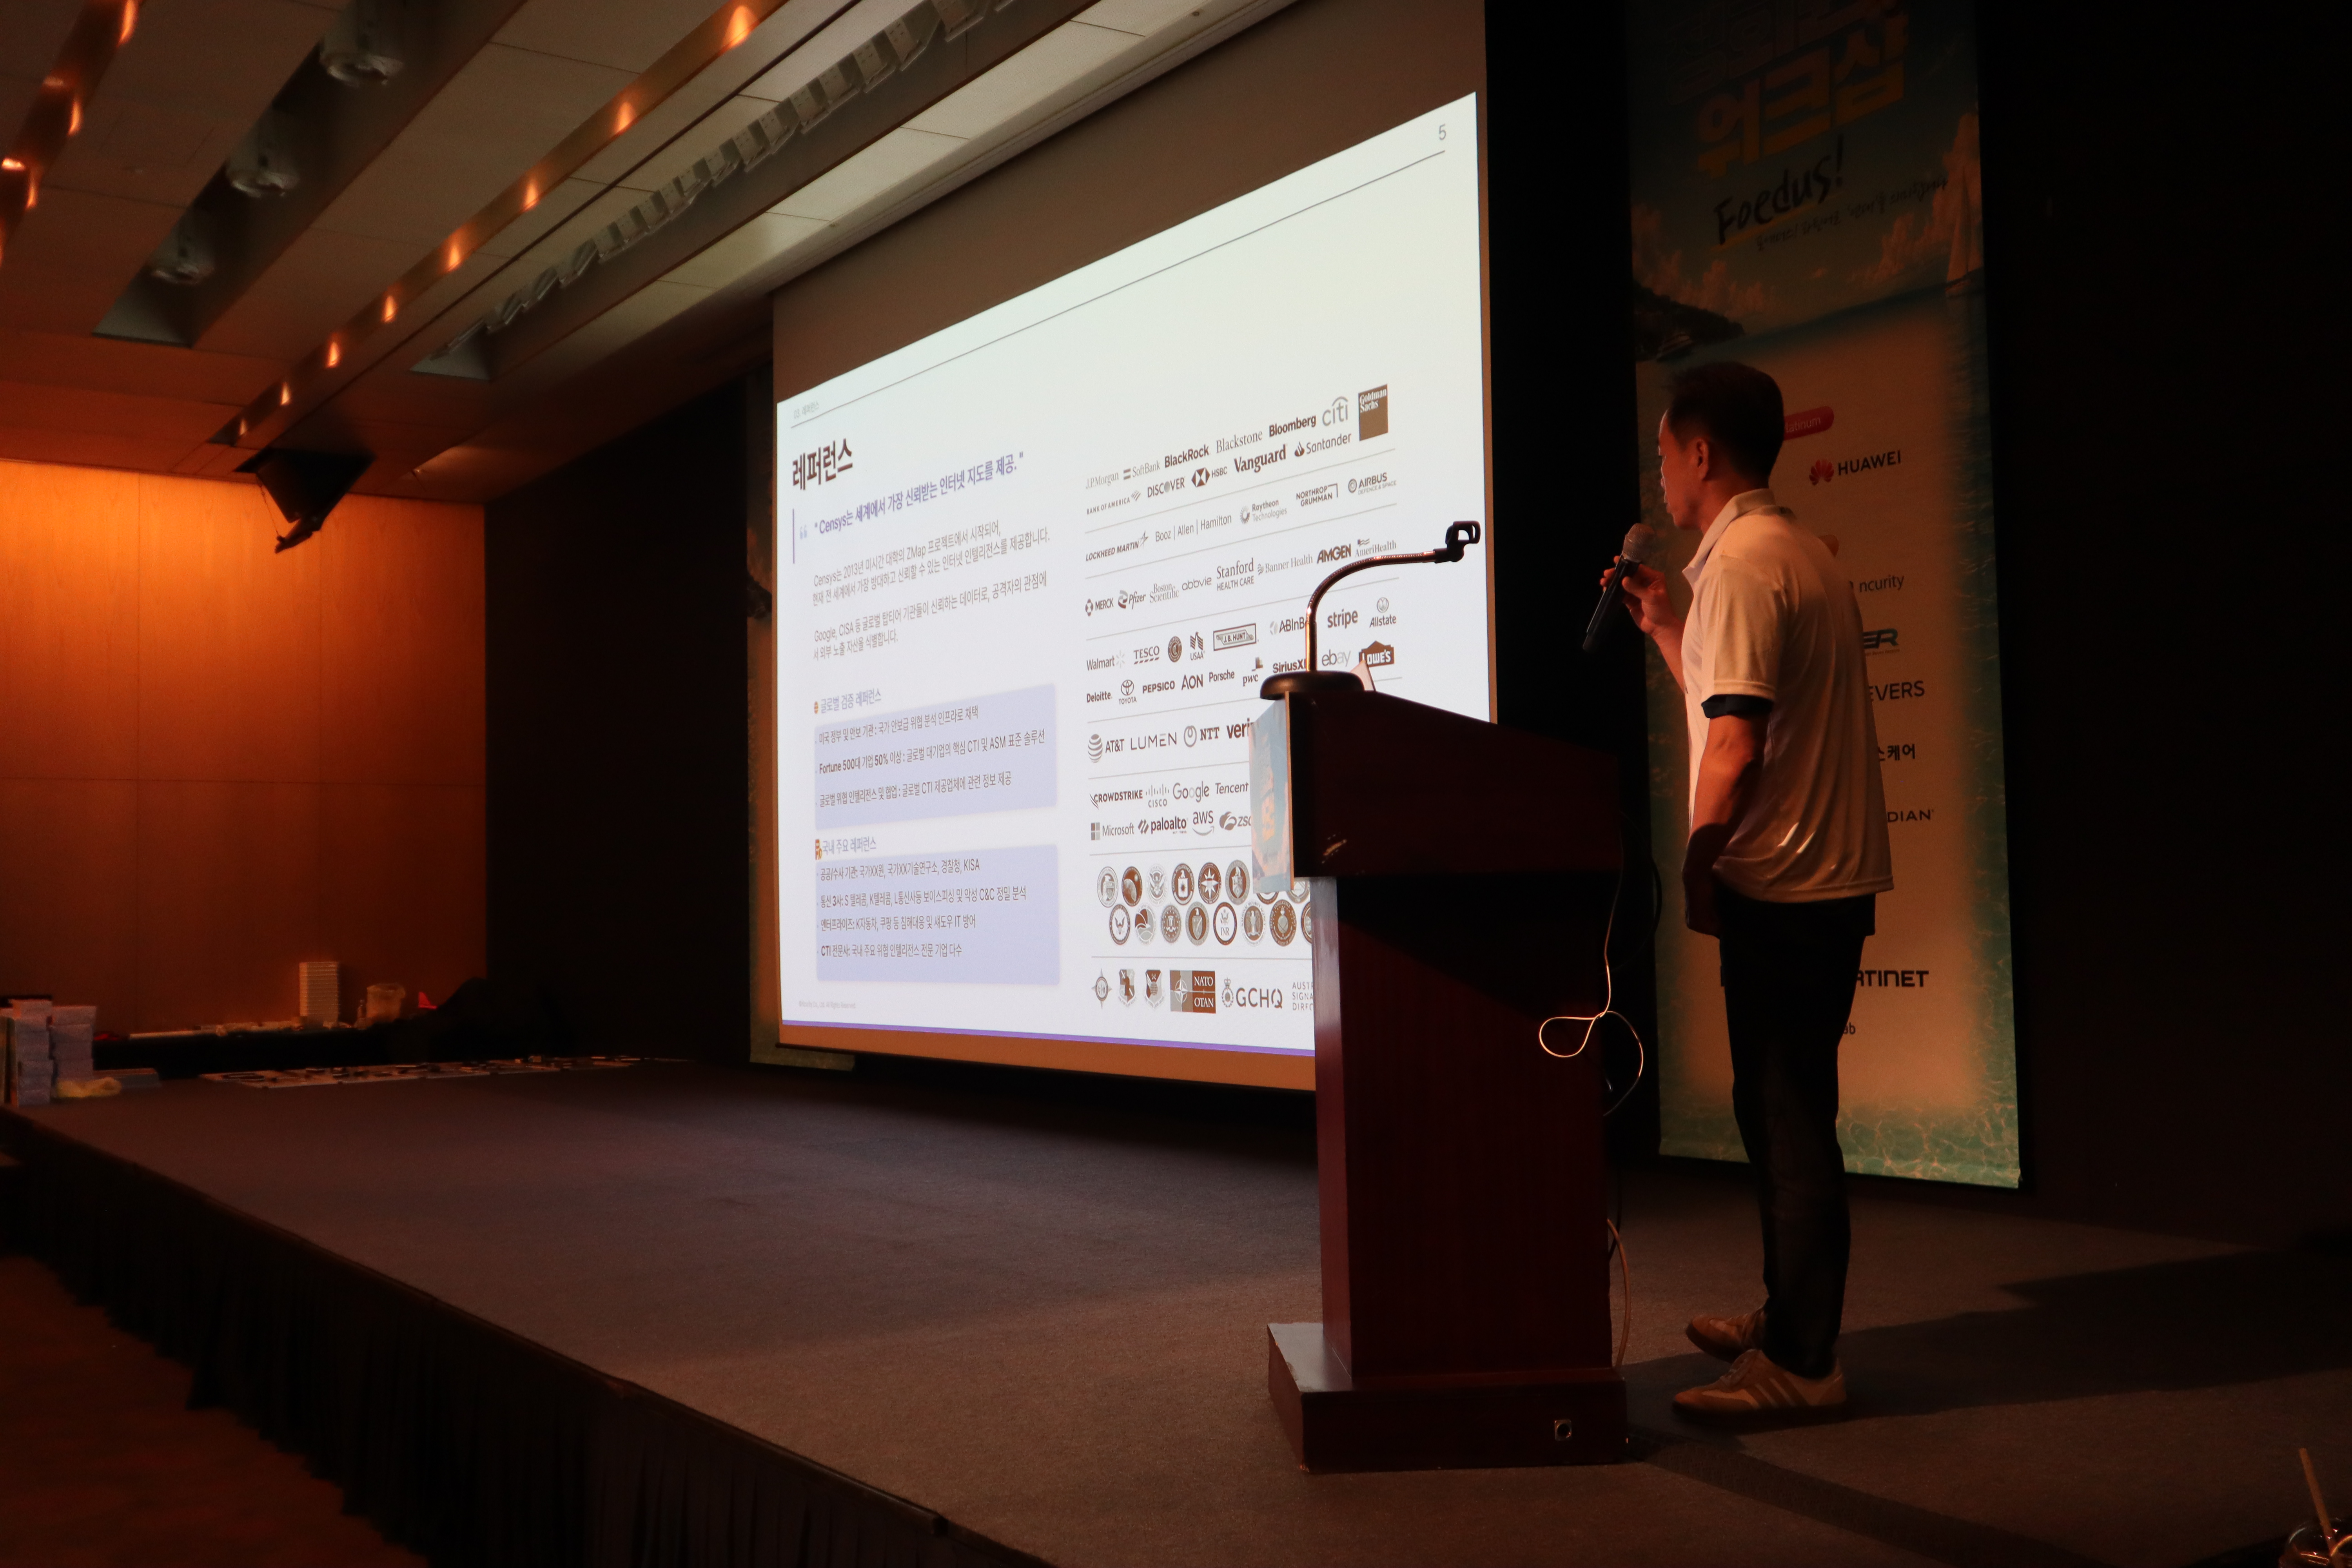
㈜엔큐리티(대표 김동욱)는 지난 9월 3일과 4일 양일간 제주에서 열린 'CONCERT 가을 정회원 워크샵'에 협력회원 자격으로 참가해 벤더 세션을 진행하며, 현대적인 보안 운영 센터(SOC)의 핵심 솔루션으로 주목받는 '센시스(Censys)'의 기술력과 활용 사례를 심도 있게 발표했다고 18일 밝혔다.
이번 발표는 수동적 경계 방어의 한계를 극복하고, 실제 방어자가 직면한 현실적인 과제를 해결하기 위한 능동적 '위협 헌팅(Threat Hunting)' 과 '외부 공격표면 관리(ASM)' 전략에 초점이 맞춰졌다. 엔큐리티는 단편적인 IP와 파편화된 외부 위협 데이터에 의존해 오탐 확인과 검증에 시간을 낭비하는 기존 SOC 환경의 문제점을 짚으며, "보이지 않는 것은 방어할 수 없다"는 핵심 메시지와 함께 공격자의 시선으로 100%의 가시성을 확보하는 것이 중요하다고 설명했다.
세션의 핵심으로 소개된 센시스(Censys)는 매일 80억 개 이상의 IPv4 및 IPv6 주소와 65,535개의 전체 포트를 지속적으로 스캔해 세계에서 가장 방대하고 신뢰할 수 있는 인터넷 인텔리전스를 제공한다. 특히, 8배 빠른 포트 스캐닝 속도와 신규 서비스 탐지에 소요되는 평균 8.9시간(경쟁사 평균 약 62.1시간)이라는 압도적인 성능을 통해 타 솔루션이 놓치기 쉬운 미관리 자산 (Shadow IT)을 오탐 없이 선제적으로 식별해 낸다.
또한 센시스의 방대한 시계열 데이터를 바탕으로 평균 수명이 2.5일에 불과한 단기 악성 C2 서버의 과거 흔적까지 능동적으로 추적하는 침해사고 분석 역량도 소개되었다. 무엇보다 공격자가 흔적을 지우기 위해 서버를 파기하더라도 과거 시점의 SSH 키, 인증서, 프로토콜 기록을 바탕으로 침해 사실을 규명할 수 있다. 이에 더해 디지털 지문(Fingerprint) 기반의 클러스터링을 활용해 아직 드러나지 않은 연관 인프라까지 사전에 식별할 수 있다.
아울러 센시스 ASM(공격 표면 관리)의 독자적인 '자산 식별(Attribution) 엔진' 기술도 함께 조명되었다. 단순 도메인이나 키워드 매칭에 그치는 기존 방식과 달리, 100가지 이상의 디지털 흔적을 다각도로 분석해 기업의 복잡한 지배구조와 법적 계열사 관계까지 정밀하게 반영하는 것이 특징이다. 이를 통해 모기업은 물론, M&A(인수합병)로 편입된 자회사나 신규 론칭 서비스에 이르기까지 사각지대에 놓이기 쉬운 숨겨진 IT 자산을 빈틈없이 찾아내어 지속적인 통합 자산 관리 체계를 구축할 수 있다.
실제 레퍼런스 측면에서도 센시스는 현재 포춘 500대 기업의 50% 이상과 미국 주요 국가 안보 기관에서 위협 분석을 위한 표준 인프라로 채택하여 공격자 관점의 방어 체계를 구축하고 있다. 국내에서도 공공 및 수사기관, 대형 통신사, 엔터프라이즈 기업들이 침해 대응과 섀도우 IT 방어에 센시스를 도입하여 가시적인 성과를 내고 있다.
엔큐리티 전략사업부 최홍준 본부장은 "오늘날의 보안팀은 쏟아지는 경고 알람과 파편화된 인텔리전스 속에서 진짜 중요한 위협을 놓칠 위험에 처해 있다"며, "엔큐리티는 센시스의 고도화된 발견(Discovery) 기능을 통해 국내 기업들이 사각지대 없이 완벽한 공격 표면 가시성을 확보하고, 실질적인 위험 기반의 보안 운영 체계를 강화할 수 있도록 지원할 것"이라고 강조했다.