
Notice
엔큐리티플랫폼, 통신 산업에서 Ncurion IDS 경쟁력 입증
올 하반기 분석·가시성 강화한 ‘Insight IDS’ 출시 예고
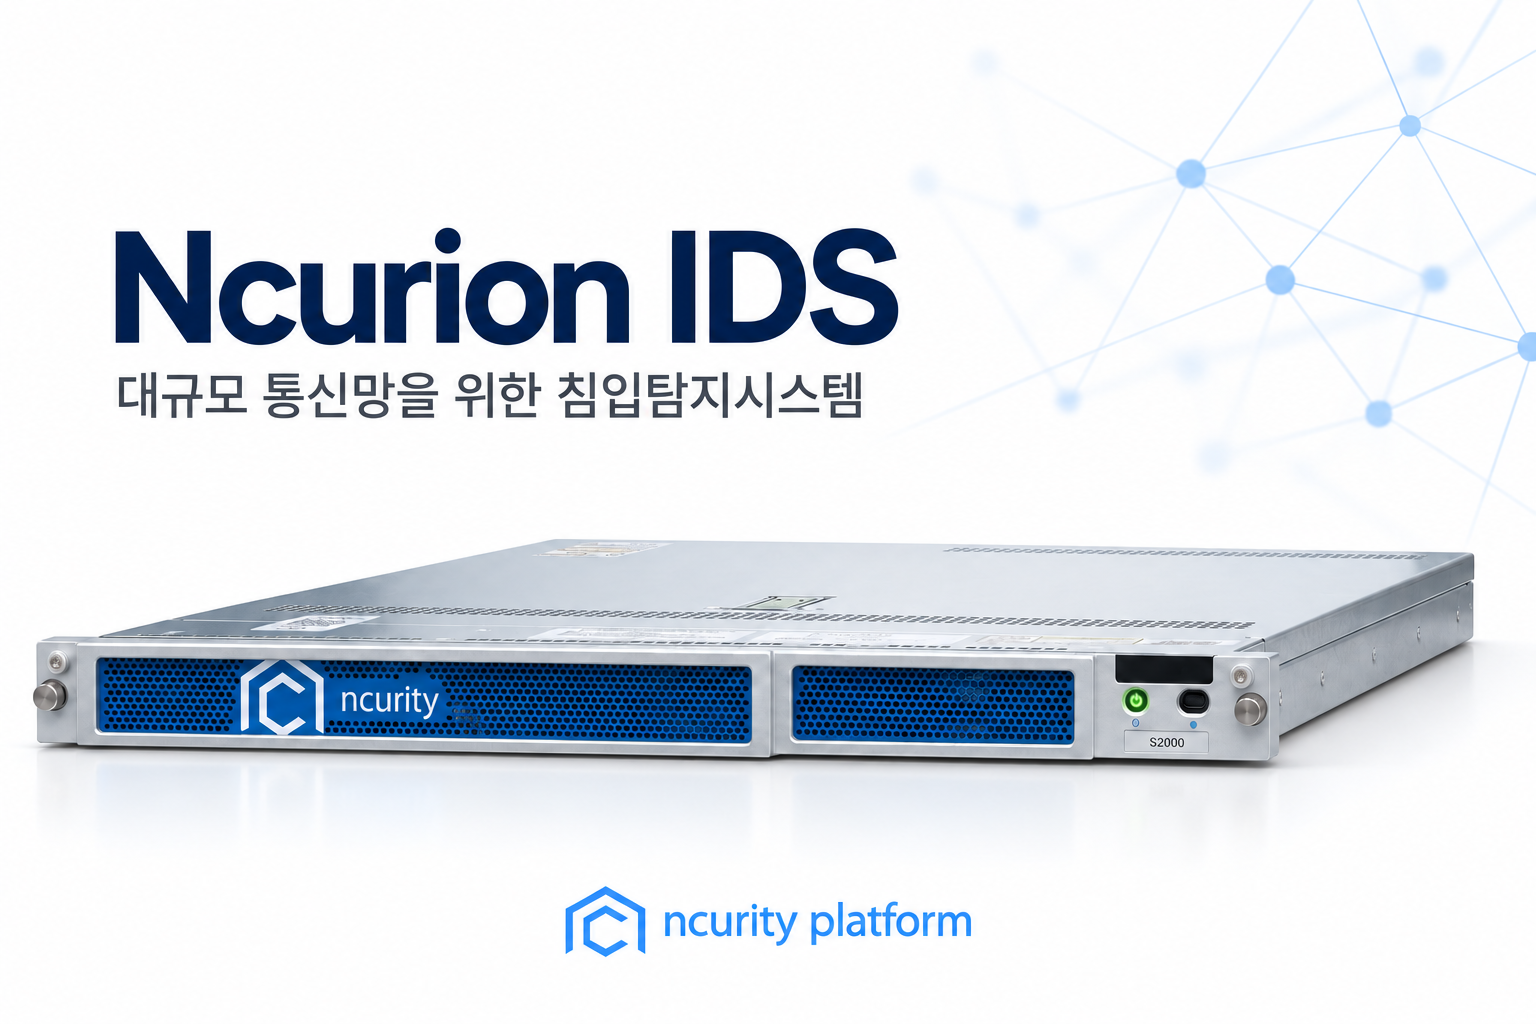
네트워크 보안 전문기업 엔큐리티플랫폼(대표 김동언)은 국내 주요 통신사업자에 Ncurion IDS를 공급·운영하며 확보한 레퍼런스를 기반으로 통신 산업을 정조준 한다고 7일 밝혔다
엔큐리티플랫폼은 2023년부터 국내 주요 통신사업자에 Ncurion IDS(Intrusion Detection System, 침입 탐지 시스템)를 공급하고, 4년째 안정적인 운영을 이어오고 있다. 또한 지난 9월 국내 통신사업자 IDS 구축 사업에 Ncurion IDS가 선정되면서, 대규모 통신망 환경에서의 제품 경쟁력을 다시 한번 입증했다.
통신망은 대용량 트래픽이 지속적으로 발생하고 서비스별·구간별 운영 환경도 다양해, 높은 트래픽 처리 성능과 안정적인 보안 운영이 요구된다. 보안 담당자는 위협을 신속하게 탐지하는 동시에 네트워크 환경과 서비스 특성에 맞춰 탐지 정책을 세밀하게 운영해야 한다.
Ncurion IDS는 이러한 요구를 고려해 고가용성, 로그 이중화, 확장성, 통합 로그 조회 기능을 제공한다. 센서와 로그 관리 시스템을 분리 구성할 수 있으며, 매니저 장애 발생 시 다른 매니저로 자동 전환해 보안 운영의 연속성을 지원한다.
또한 고성능 패킷 처리엔진과 핵심 기술인 세션 기반탐지(Session-aware Detection)' 기반으로 단순 시그니처 매칭이 아닌 통신 흐름 전체를 분석하기 때문에 알려지지 않은 공격이나 대규모 이벤트 발생 시에도 탐지 정확도를 유지할 수 있다. 이러한 분석 방식과 처리 성능은 실제 고객 PoC 과정에서 높은 평가를 받고 있으며, 최근 PoC와 기존 시스템 전환 수요도 증가하고 있다고 설명했다.
대규모 통신망에서는 네트워크 구간과 서비스 특성에 따라 탐지 대상과 보안 정책을 다르게 적용해야 하는 만큼, 환경별로 세밀하게 정책을 운영할 수 있는 기능도 중요하다. Ncurion IDS는 사용자 정의 탐지 패턴과 PCRE(Perl Compatible Regular Expressions) 기반 정책, 룰셋별 성능 프로파일을 지원하며, 센서 그룹과 테넌트별로 탐지 정책을 설정할 수 있도록 구성됐다.
이를 통해 보안 담당자는 네트워크 구간과 서비스 특성에 따라 탐지 정책을 세분화하고, 필요한 영역에 집중해 보안 이벤트를 관리할 수 있다. 또한 이벤트와 트래픽 정보를 기반으로 탐지 결과를 확인할 수 있어 대규모 네트워크 환경에서 발생하는 보안 이벤트를 효율적으로 관리하고 보안 운영 부담을 줄일 수 있다.
엔큐리티플랫폼 보안사업부 김동호 상무는 “대규모 통신망은 높은 수준의 성능과 안정성뿐 아니라 네트워크 환경과 서비스 특성에 맞춘 세밀한 보안 정책 운영이 요구되는 환경”이라며 “올 해 통신산업에서 대규모 네트워크 보안에 대한 수요가 특히 확대되고 있으며, Ncurion IDS의 PoC도 지속적으로 증가하고 있다”고 말했다.
이어 “대규모 통신망 환경에서는 위협을 탐지하는 것만큼 수많은 보안 이벤트 가운데 실제 대응이 필요한 위협을 빠르게 식별하는 것이 중요하다” 고 덧붙였다.
한편, 엔큐리티플랫폼은 올 연말 지능형 위협 대응과 네트워크 보안 가시성을 강화한 차세대 ‘Insight IDS’를 선보일 예정이다. 기존 IDS가 보안 이벤트의 발생 여부를 탐지하는데 초점을 맞췄다면, Insight IDS는 이벤트와 관련된 사고원인, 실제 사용자 행위, 내부망확산 경로를 함께 분석하는데 중점을 둔다. 이를 통해 보안 운영자는 단순 경보 확인을 넘어 공격의 흐름과 영향을 파악하고, 사고 대응에 필요한 근거를 확보할 수 있다.
엔큐리티플랫폼은 탐지에서 분석으로, 분석에서 대응으로 이어지는 보안 운영 환경을 목표로 Insight IDS를 통해 복잡해지는 공격에 대한 위협 분석·가시성·운영 편의성을 결합하여, 공공·금융·엔터프라이즈 등 다양한 산업분야로 시장 공략에 나갈 계획이다.